Für Unternehmen aus
Was Geschäftsführer nachts wachhält – und selten offen besprochen wird.
Wissen Sie, wie angreifbar Ihr Unternehmen aktuell ist?
Wir zeigen Ihnen in einem kurzen Erstgespräch, wo Ihr Unternehmen heute steht – konkret und ohne Fachchinesisch.
Sicherheitsstatus prüfen lassenWas wir für Ihr Unternehmen tun.
Keine Standardpakete. Wir arbeiten direkt mit der Geschäftsführungsebene – pragmatisch, klar, auf das Wesentliche fokussiert.
Sicherheitsanalyse & Schwachstellenscan
Wir zeigen Ihnen, wo Ihr Unternehmen von außen angreifbar ist – bevor es andere tun. Klar priorisiert, ohne technischen Overhead.
- Externe Angriffsflächen erkennen
- Sicherheitslücken priorisieren
- Konkrete Handlungsempfehlungen
Managed CISO / Externer CISO
Strategische Sicherheitsverantwortung auslagern – ohne Vollzeitstelle. Wir übernehmen Planung, Steuerung und Dokumentation.
- ✓ Klare Sicherheits-Roadmap
- ✓ Audits professionell steuern
- ✓ Risiken sichtbar managen
Managed Datenschutz & Compliance
Wir bringen Datenschutz, IT-Sicherheit und Compliance in eine Form, die im Alltag wirklich funktioniert – ohne Bürokratie-Overhead.
- DSGVO sauber organisieren
- Nachweise strukturiert pflegen
- NIS2-Anforderungen umsetzen
Cyber-Siegel
Machen Sie Ihr Sicherheitsniveau sichtbar – für Kunden, Partner und Auftraggeber. Ein strukturierter Nachweis Ihrer Verantwortung.
- Vertrauen gegenüber Kunden stärken
- Sicherheitsfortschritt dokumentieren
- Grundlage für Cyber-Versicherungen
Awareness & Phishing-Simulationen
Technik schützt. Menschen entscheiden. Wir reduzieren das Risiko dort, wo es täglich entsteht – in jeder Inbox Ihres Unternehmens.
- Echte Phishing-Simulationen
- Trainings ohne Frontalunterricht
- Messbare Verbesserung
ITSB.Detective
Unser digitales Analyse-Tool: Wir überprüfen Ihre Online-Präsenz, Domains und öffentlich zugängliche Informationen auf Sicherheitsrisiken.
- Externe Angriffsfläche kartieren
- Datenlecks frühzeitig erkennen
- Sofort-Report für Entscheider
Zahlen, die für uns sprechen.
IT-Sicherheit braucht Führung – nicht nur Technik.
Ein Chief Information Security Officer (CISO) ist in vielen mittelständischen Unternehmen eine Vollzeitstelle, die nicht besetzt werden kann – weder personell noch finanziell.
Unser externer CISO-Dienst gibt Ihnen genau das: strategische Sicherheitsverantwortung, klar kommuniziert, auf Geschäftsführungsebene – ohne Festanstellung.
- Strategische Sicherheits-Roadmap für Ihr Unternehmen
- Vorbereitung auf Audits, ISO 27001 und NIS2
- Regelmäßiges Reporting direkt an die Geschäftsführung
- Risikomanagement und Maßnahmensteuerung
- Ansprechpartner für Behörden und Versicherungen
Vom ersten Gespräch zur nachweisbaren Sicherheit.
Fünf klare Schritte, ein fester Ansprechpartner. Sie wissen jederzeit, was als Nächstes passiert.
Erstgespräch
30 Minuten · kostenlosWir hören zu: Branche, Unternehmensgröße, offene Fragen zu NIS2, ISO 27001 oder Datenschutz. Danach wissen Sie, wo Sie stehen und was sinnvoll ist.
Ist-Analyse
BestandsaufnahmeWir sehen uns IT, Datenschutz und Prozesse an und machen Lücken sichtbar, verständlich und ohne Fachjargon.
Maßnahmenplan
PriorisiertJede Lücke wird zur Aufgabe mit Verantwortlichem, Frist und Aufwand. Geschäftsführung und IT sehen dieselbe Liste.
Umsetzung
Gemeinsam mit Ihrem TeamRichtlinien, Schulungen und technische Maßnahmen setzen wir gemeinsam um, mit möglichst wenig Aufwand für Ihr Tagesgeschäft.
Laufender Betrieb
Dauerhaft abgesichertAls externe Datenschutz-, Informationssicherheits- oder vCISO-Funktion halten wir den Stand aktuell: Reviews, Audits und Nachweise inklusive.
Beratung auf Augenhöhe – von einem, der beide Seiten kennt.
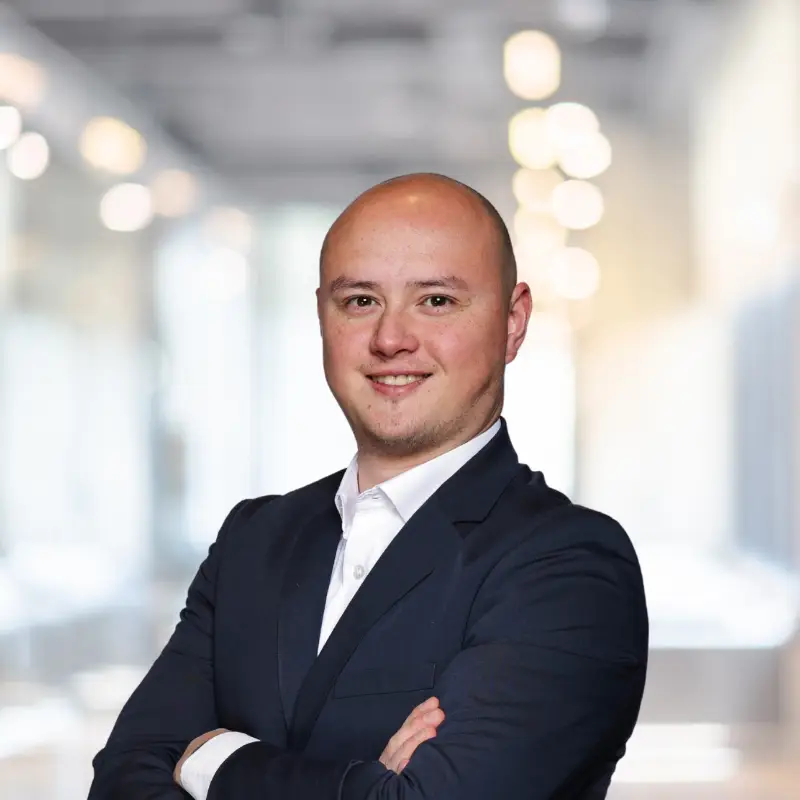
René Eck
Gründer & Geschäftsführer, ITSB Deutschland
„IT-Sicherheit ist kein Projekt. Es ist eine Führungsaufgabe. Und die beginnt nicht beim Server, sondern beim Geschäftsführer."
Mit über 8 Jahren Erfahrung in der IT-Sicherheitsberatung für mittelständische Unternehmen weiß ich, was Geschäftsführer wirklich brauchen: keine technischen Monologe, sondern klare Entscheidungsgrundlagen.
Was Geschäftsführer über ITSB sagen.
„Endlich jemand, der IT-Sicherheit so erklärt, dass ich als Geschäftsführer die richtigen Entscheidungen treffen kann. Kein Techniker-Deutsch, klare Handlungsempfehlungen."
„Der Schwachstellenscan hat uns gezeigt, dass wir von außen angreifbarer waren als gedacht. Innerhalb von 3 Monaten haben wir die kritischsten Lücken geschlossen."
„Das Cyber-Siegel hat uns bei einem Großkunden den Zuschlag gebracht. Der hat explizit nach einem Sicherheitsnachweis gefragt – und wir konnten ihn liefern."
Antworten auf das, was Geschäftsführer wirklich wissen wollen.
Noch etwas offen? Wir klären das gern persönlich, kostenlos und unverbindlich.
Erstgespräch buchen →Für welche Unternehmensgröße ist ITSB Deutschland geeignet?
Unsere Leistungen richten sich primär an mittelständische Unternehmen ab 10 bis ca. 500 Mitarbeitenden. Wir arbeiten branchenübergreifend – von der Handwerksfirma über die Steuerberatung bis zum produzierenden Betrieb. Entscheidend ist nicht die Größe, sondern der Wunsch, Sicherheit strukturiert anzugehen.
Wir haben bereits einen IT-Dienstleister. Warum brauchen wir zusätzlich ITSB?
Ihr IT-Dienstleister hält Systeme am Laufen – wir fragen, ob das, was läuft, auch sicher ist. ITSB Deutschland arbeitet auf Managementebene: Strategie, Compliance, Risikobewertung und die Frage, ob Ihr Unternehmen im Ernstfall wirklich handlungsfähig bleibt. Mit Ihrem Systemhaus oder Ihrer internen IT stimmen wir uns gern ab.
Bin ich als Geschäftsführer wirklich persönlich haftbar für Cybersicherheit?
Ja – und das ist vielen nicht bewusst. IT-Sicherheit ist seit NIS2 eine explizite Führungsaufgabe. Wenn Sicherheitsmaßnahmen nachweislich vernachlässigt wurden, können Geschäftsführer persönlich in Haftung genommen werden – gegenüber Gesellschaftern, Kunden oder Behörden.
Sind wir von NIS2 betroffen?
Das hängt von Branche und Unternehmensgröße ab. Im Erstgespräch klären wir das gemeinsam. Eine erste Einschätzung bekommen Sie auch mit unserem kostenlosen NIS2-Selbstcheck.
Brauchen wir einen Datenschutzbeauftragten?
Das ist je nach Unternehmen gesetzlich vorgeschrieben. Wir prüfen es für Sie und übernehmen die Aufgabe auf Wunsch als externe Datenschutzbeauftragte.
Was kostet eine Zusammenarbeit mit ITSB Deutschland?
Unsere Leistungen sind modular und werden individuell kalkuliert – je nach Ausgangssituation, Unternehmensgröße und Leistungsumfang. Das erste Beratungsgespräch ist kostenlos und unverbindlich. Wir erstellen Ihnen ein transparentes Angebot ohne versteckte Kosten.
Wie schnell kann ITSB Deutschland starten?
In der Regel können wir innerhalb von 1–2 Wochen nach Erstgespräch mit der konkreten Analyse beginnen. Bei akuten Sicherheitsvorfällen stehen wir kurzfristig zur Verfügung.